Domain lederpolsterung.de kaufen?
Wir ziehen mit dem Projekt
lederpolsterung.de um.
Sind Sie am Kauf der Domain
lederpolsterung.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain lederpolsterung.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
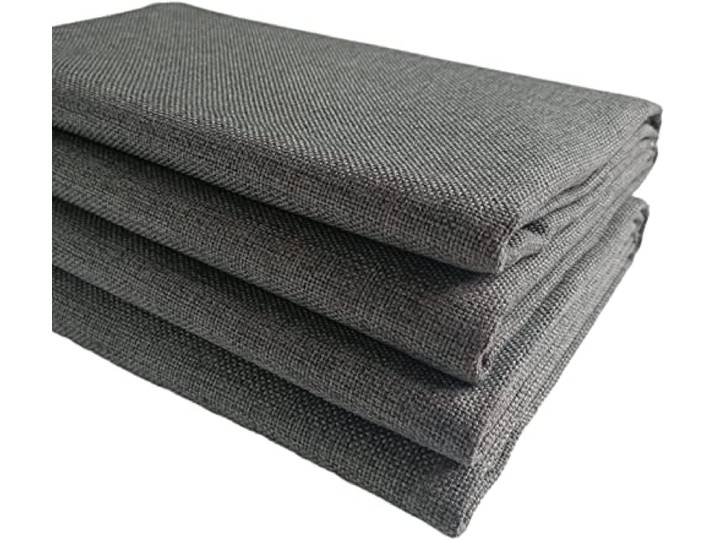
TinaKim Dicker Leinenstoff für Sofa, Stuhl, Polstermaterial (dunkelgrau, 6 m)TinaKim Dicker Leinenstoff für Sofa, Stuhl, Polstermaterial (dunkelgrau, 6 m). Material:100% Polyester, Leinenimitat Stoff Der Stoff ist von sehr guter Qualität. Es ist perfekt für Polsterung. Der Stoff ist robust und franst nicht aus und ist überhaupt nicht dünn, aber auch biegsam genug, um damit zu arbeiten. Sehr stark, verwendet für Stuhlkissen, Esszimmerstühle, Barhocker, Fahrersitz im Van, Couch, Kissen. Verwenden Sie diese, um Küchenstühle abzudecken. Schwerer Stoff und es wird gut halten. Mehrere Längen erhältlich: Dieser hochwertige Polsterstoff ist in 24 leuchtenden Farben und 5 Größen erhältlich (91 cm, 2 m, 3 m, 6 m, 10 m) rechteckig. Da das ganze Jahr über Tausende von Metern erhältlich sind, werden Sie sicher feststellen, dass der Polsterstoff aus Leinenimitat ideal für viele Ihrer Stoffbedürfnisse ist Farbe:Dunkelgrau114,81 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
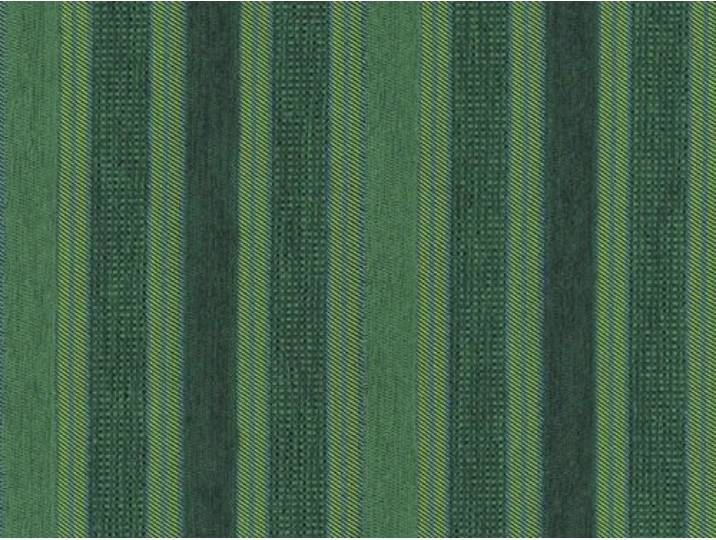
RaumTraum Landhausstil Möbelstoff Isola di Strada Farbe 97 (grün, dunkelgrün, Gold) - Flachgewebe (Geometrisch, Streifen), Polsterstoff, Stoff, Bezugsstoff, Eckbank, Couch, Sessel, Hussen, KissenRaumTraum Landhausstil Möbelstoff Isola di Strada Farbe 97 (grün, dunkelgrün, Gold) - Flachgewebe (Geometrisch, Streifen), Polsterstoff, Stoff, Bezugsstoff, Eckbank, Couch, Sessel, Hussen, Kissen. Gewicht: 529g pro Laufmeter; Scheuerfestigkeit (Martindale): 40.000; Möbelstoff Warenbreite: 142cm; Zusammensetzung: 77% Polyester (PES), 23% Polyacryl (PAN) Rapportbreite/-länge: 3 mm / 123 mm Dieser Artikel kann mit anderen Artikeln der ISOLA Serie kombiniert werden Der Stoff wird als Meterware verkauft, d.h. 1 Stück entspricht 1 Laufmeter; kostenloses Handmuster möglich Farbe:Grün, Dunkelgrün, Gold80,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
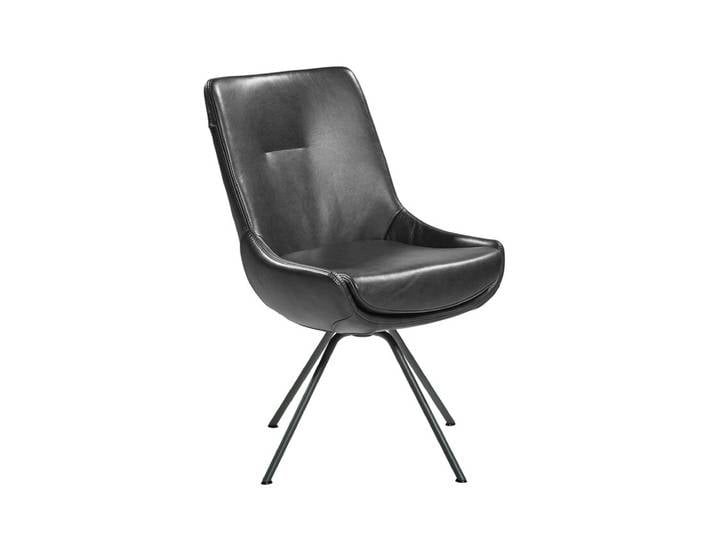
Stuhl Lederbezug schwarz<p>Der <strong>WK-WOHNEN Stuhl mit Lederbezug in Schwarz</strong> vereint stilvolles Design mit herausragendem Komfort. Dieser elegante Stuhl ist die perfekte Ergänzung für moderne Wohnräume und überzeugt durch seine hochwertige Verarbeitung. Der Bezug aus <strong>Echtleder</strong> verleiht dem Stuhl eine edle Optik, während das geradlinige Vierfußgestell aus <strong>Metall</strong> Stabilität und Langlebigkeit garantiert.</p><p>Die vollständig schwarze Farbgebung sorgt für eine harmonische und zeitlose Ausstrahlung, die sich mühelos in verschiedene Einrichtungsstile integrieren lässt. Dank der <strong>Pulverbeschichtung</strong> ist das Metallgestell nicht nur ansprechend, sondern auch gut gegen Kratzer geschützt, was die Pflege und den Erhalt des Stuhls erleichtert.</p><p>Ob im <strong>Esszimmer</strong>, im <strong>Arbeitszimmer</strong> oder im <strong>Büro</strong>, der lederbezogene Stuhl entfaltet überall seine Wirkung. Die ergonomisch geformte Sitzschale und die gepolsterte Lehne aus <strong>Schaumstoff</strong> bieten einen hohen Sitzkomfort, der auch längeres Sitzen angenehm macht. Mit diesem Stuhl entscheidest Du Dich für ein Möbelstück, das sowohl funktional als auch ästhetisch überzeugt.</p>939,00 €*Versand: 19,99 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Welche Eigenschaften sollte ein qualitativ hochwertiger Polsterstoff haben, um eine lange Haltbarkeit und angenehmen Sitzkomfort zu gewährleisten?
Ein qualitativ hochwertiger Polsterstoff sollte strapazierfähig sein, um Verschleiß und Abnutzung zu widerstehen. Zudem sollte er pflegeleicht und leicht zu reinigen sein, um eine lange Haltbarkeit zu gewährleisten. Ein angenehmer Sitzkomfort wird durch eine gute Elastizität und Formbeständigkeit des Stoffes erreicht. **
-
Wie reinigt man Lederpolster?
Um Lederpolster zu reinigen, sollte man zuerst Staub und Schmutz mit einem Staubsauger oder einer weichen Bürste entfernen. Anschließend kann man spezielle Lederreiniger oder milde Seife mit Wasser verwenden, um Flecken und Verschmutzungen zu entfernen. Es ist wichtig, das Leder nach der Reinigung gründlich trocknen zu lassen, um Schäden zu vermeiden. Zuletzt empfiehlt es sich, das Leder mit einer Lederpflege zu behandeln, um es geschmeidig zu halten und vor Austrocknung zu schützen. Es ist ratsam, vor der Reinigung und Pflege von Lederpolstern immer die Herstellerhinweise zu beachten. **


Wie reinigt man weiße Lederpolster?
Um weiße Lederpolster zu reinigen, sollten Sie zunächst Staub und Schmutz mit einem weichen Tuch oder einer weichen Bürste entfernen. Anschließend können Sie einen milden Reiniger, der speziell für Leder geeignet ist, auftragen und mit einem sauberen Tuch abwischen. Vermeiden Sie aggressive Reinigungsmittel oder scheuernde Bürsten, da diese das Leder beschädigen könnten. **
Welches Raumgewicht bei Sitzpolster?
Das Raumgewicht bei Sitzpolstern gibt Auskunft über die Dichte des Materials und somit über die Qualität und Langlebigkeit des Polsters. Ein höheres Raumgewicht bedeutet in der Regel eine bessere Formstabilität und eine längere Lebensdauer des Sitzpolsters. Es ist daher wichtig, beim Kauf von Sitzmöbeln auf das Raumgewicht der Polsterung zu achten, um sicherzustellen, dass sie den gewünschten Komfort bieten und lange halten. Welches Raumgewicht bei Sitzpolstern für dich ideal ist, hängt von deinen persönlichen Vorlieben und dem Einsatzzweck der Möbel ab. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
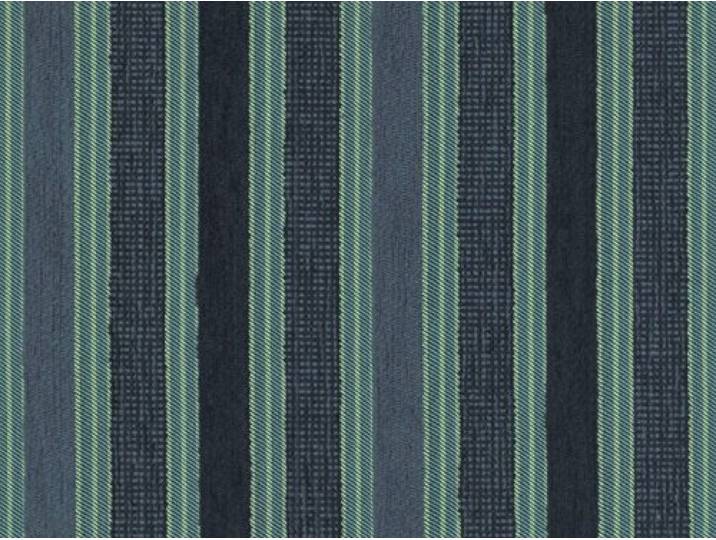
RaumTraum Landhausstil Möbelstoff Isola di Strada Farbe 96 (blau, dunkelblau) - Flachgewebe (Geometrisch, Streifen), Polsterstoff, Stoff, Bezugsstoff, Eckbank, Couch, Sessel, Hussen, KissenRaumTraum Landhausstil Möbelstoff Isola di Strada Farbe 96 (blau, dunkelblau) - Flachgewebe (Geometrisch, Streifen), Polsterstoff, Stoff, Bezugsstoff, Eckbank, Couch, Sessel, Hussen, Kissen. Gewicht: 529g pro Laufmeter; Scheuerfestigkeit (Martindale): 40.000; Möbelstoff Warenbreite: 142cm; Zusammensetzung: 77% Polyester (PES), 23% Polyacryl (PAN) Rapportbreite/-länge: 3 mm / 123 mm Dieser Artikel kann mit anderen Artikeln der ISOLA Serie kombiniert werden Der Stoff wird als Meterware verkauft, d.h. 1 Stück entspricht 1 Laufmeter; kostenloses Handmuster möglich Farbe:Blau, Dunkelblau80,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
TinaKim Dicker Leinenstoff für Sofa, Stuhl, Polstermaterial (dunkelgrau, 6 m)TinaKim Dicker Leinenstoff für Sofa, Stuhl, Polstermaterial (dunkelgrau, 6 m). Material:100% Polyester, Leinenimitat Stoff Der Stoff ist von sehr guter Qualität. Es ist perfekt für Polsterung. Der Stoff ist robust und franst nicht aus und ist überhaupt nicht dünn, aber auch biegsam genug, um damit zu arbeiten. Sehr stark, verwendet für Stuhlkissen, Esszimmerstühle, Barhocker, Fahrersitz im Van, Couch, Kissen. Verwenden Sie diese, um Küchenstühle abzudecken. Schwerer Stoff und es wird gut halten. Mehrere Längen erhältlich: Dieser hochwertige Polsterstoff ist in 24 leuchtenden Farben und 5 Größen erhältlich (91 cm, 2 m, 3 m, 6 m, 10 m) rechteckig. Da das ganze Jahr über Tausende von Metern erhältlich sind, werden Sie sicher feststellen, dass der Polsterstoff aus Leinenimitat ideal für viele Ihrer Stoffbedürfnisse ist Farbe:Dunkelgrau114,81 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
RaumTraum Landhausstil Möbelstoff Isola di Strada Farbe 97 (grün, dunkelgrün, Gold) - Flachgewebe (Geometrisch, Streifen), Polsterstoff, Stoff, Bezugsstoff, Eckbank, Couch, Sessel, Hussen, KissenRaumTraum Landhausstil Möbelstoff Isola di Strada Farbe 97 (grün, dunkelgrün, Gold) - Flachgewebe (Geometrisch, Streifen), Polsterstoff, Stoff, Bezugsstoff, Eckbank, Couch, Sessel, Hussen, Kissen. Gewicht: 529g pro Laufmeter; Scheuerfestigkeit (Martindale): 40.000; Möbelstoff Warenbreite: 142cm; Zusammensetzung: 77% Polyester (PES), 23% Polyacryl (PAN) Rapportbreite/-länge: 3 mm / 123 mm Dieser Artikel kann mit anderen Artikeln der ISOLA Serie kombiniert werden Der Stoff wird als Meterware verkauft, d.h. 1 Stück entspricht 1 Laufmeter; kostenloses Handmuster möglich Farbe:Grün, Dunkelgrün, Gold80,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
Stuhl Lederbezug schwarz<p>Der <strong>WK-WOHNEN Stuhl mit Lederbezug in Schwarz</strong> vereint stilvolles Design mit herausragendem Komfort. Dieser elegante Stuhl ist die perfekte Ergänzung für moderne Wohnräume und überzeugt durch seine hochwertige Verarbeitung. Der Bezug aus <strong>Echtleder</strong> verleiht dem Stuhl eine edle Optik, während das geradlinige Vierfußgestell aus <strong>Metall</strong> Stabilität und Langlebigkeit garantiert.</p><p>Die vollständig schwarze Farbgebung sorgt für eine harmonische und zeitlose Ausstrahlung, die sich mühelos in verschiedene Einrichtungsstile integrieren lässt. Dank der <strong>Pulverbeschichtung</strong> ist das Metallgestell nicht nur ansprechend, sondern auch gut gegen Kratzer geschützt, was die Pflege und den Erhalt des Stuhls erleichtert.</p><p>Ob im <strong>Esszimmer</strong>, im <strong>Arbeitszimmer</strong> oder im <strong>Büro</strong>, der lederbezogene Stuhl entfaltet überall seine Wirkung. Die ergonomisch geformte Sitzschale und die gepolsterte Lehne aus <strong>Schaumstoff</strong> bieten einen hohen Sitzkomfort, der auch längeres Sitzen angenehm macht. Mit diesem Stuhl entscheidest Du Dich für ein Möbelstück, das sowohl funktional als auch ästhetisch überzeugt.</p>939,00 €*Versand: 19,99 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche Eigenschaften sollte ein qualitativ hochwertiger Polsterstoff haben, um eine lange Haltbarkeit und angenehmen Sitzkomfort zu gewährleisten?
Ein qualitativ hochwertiger Polsterstoff sollte strapazierfähig sein, um Verschleiß und Abnutzung zu widerstehen. Zudem sollte er pflegeleicht und leicht zu reinigen sein, um eine lange Haltbarkeit zu gewährleisten. Ein angenehmer Sitzkomfort wird durch eine gute Elastizität und Formbeständigkeit des Stoffes erreicht. **
-
Wie reinigt man Lederpolster?
Um Lederpolster zu reinigen, sollte man zuerst Staub und Schmutz mit einem Staubsauger oder einer weichen Bürste entfernen. Anschließend kann man spezielle Lederreiniger oder milde Seife mit Wasser verwenden, um Flecken und Verschmutzungen zu entfernen. Es ist wichtig, das Leder nach der Reinigung gründlich trocknen zu lassen, um Schäden zu vermeiden. Zuletzt empfiehlt es sich, das Leder mit einer Lederpflege zu behandeln, um es geschmeidig zu halten und vor Austrocknung zu schützen. Es ist ratsam, vor der Reinigung und Pflege von Lederpolstern immer die Herstellerhinweise zu beachten. **
-
Wie reinigt man weiße Lederpolster?
Um weiße Lederpolster zu reinigen, sollten Sie zunächst Staub und Schmutz mit einem weichen Tuch oder einer weichen Bürste entfernen. Anschließend können Sie einen milden Reiniger, der speziell für Leder geeignet ist, auftragen und mit einem sauberen Tuch abwischen. Vermeiden Sie aggressive Reinigungsmittel oder scheuernde Bürsten, da diese das Leder beschädigen könnten. **
-
Welches Raumgewicht bei Sitzpolster?
Das Raumgewicht bei Sitzpolstern gibt Auskunft über die Dichte des Materials und somit über die Qualität und Langlebigkeit des Polsters. Ein höheres Raumgewicht bedeutet in der Regel eine bessere Formstabilität und eine längere Lebensdauer des Sitzpolsters. Es ist daher wichtig, beim Kauf von Sitzmöbeln auf das Raumgewicht der Polsterung zu achten, um sicherzustellen, dass sie den gewünschten Komfort bieten und lange halten. Welches Raumgewicht bei Sitzpolstern für dich ideal ist, hängt von deinen persönlichen Vorlieben und dem Einsatzzweck der Möbel ab. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.